Linux是一种支持多用户并发登录的操作系统,允许多位用户同时访问同一台主机。尽管所有用户共享CPU、内存等系统资源,但各自拥有独立的用户空间,用于存储个人文件和配置。这些文件物理上均存于同一块硬盘,甚至可能位于同一逻辑分区或目录中。然而,得益于Linux精细的用户账户体系与严格的文件权限控制机制(如读、写、执行权限及用户/组归属设定),不同用户默认无法查看、编辑或删除他人私有文件,从而在共享环境中有效保障了数据隔离性与隐私安全。
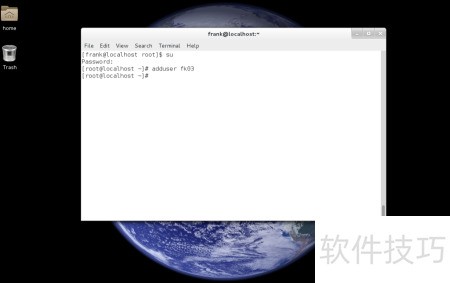
1、 在Linux系统中,root账户拥有最高管理权限,可执行包括创建用户在内的所有系统操作。需先切换至root用户,再通过adduser fk03命令新建用户名为fk03的普通账户。该操作需谨慎执行,确保符合系统安全管理规范。
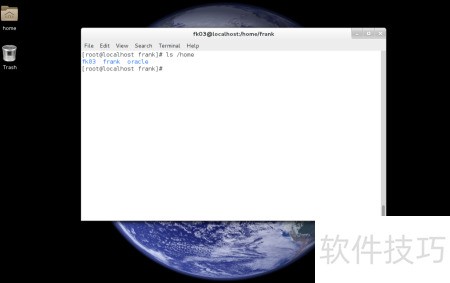
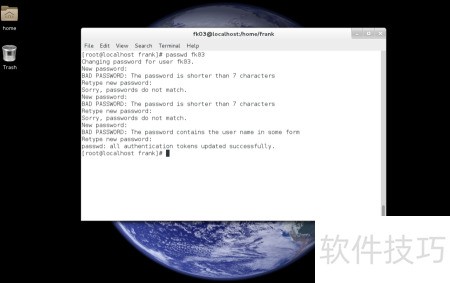
2、 使用 `ls /home` 查看所有用户主目录,并通过命令修改用户 fk03 的密码。
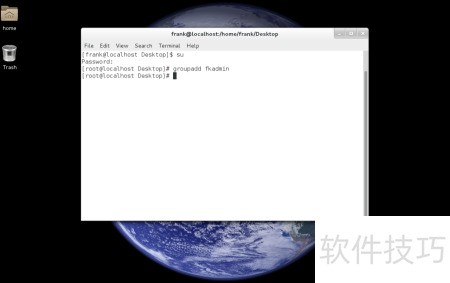
3、 执行命令groupadd fkadmin来创建名为fkadmin的用户组。
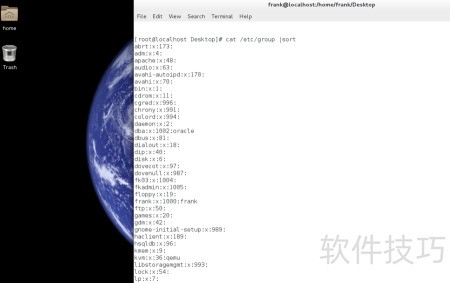
4、 执行命令cat /etc/group | sort可将/etc/group文件内容按字典序排序后输出。该文件存储系统中所有用户组的配置信息,每行对应一个用户组,包含四个字段:组名、组密码占位符(通常为x)、组ID(GID)以及属于该组的用户列表,各字段以冒号分隔。该文件是Linux系统管理用户组权限的重要配置文件。