

如何有效管控局域网内的通信行为?特别是在企业办公环境中,为提升员工专注度与工作效率,常需限制或禁止各类即时通讯软件在内网设备上的运行。这包括屏蔽主流聊天工具的本地启动、网络连接及后台服务。具体可借助防火墙策略、终端管控系统、组策略配置或专业上网行为管理设备实现。通过合理设置访问控制规则与应用识别机制,即可精准阻断指定通讯类程序的使用,同时保障其他必要业务系统的正常运转。
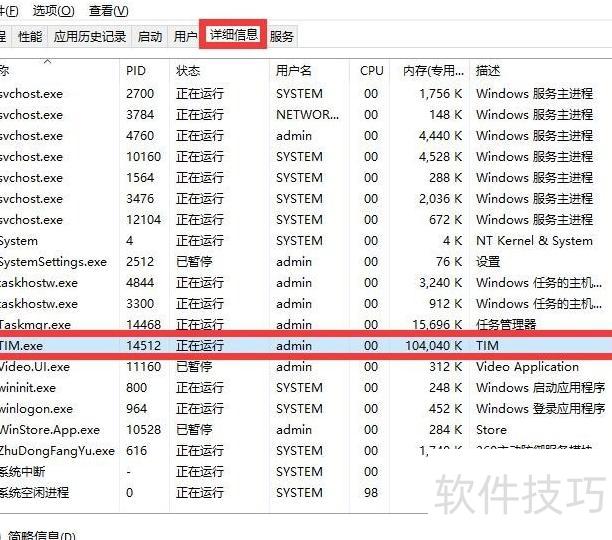
1、 要限制局域网通讯软件的运行,需先准确识别其关键信息,包括软件名称、可执行文件名及对应进程名。操作时,右键点击任务栏,选择任务管理器,切换至详细信息标签页;在进程列表中定位目标软件,例如TIM聊天工具,从中确认其完整的进程名称(如Tim.exe)及运行状态。这些信息是后续制定管控策略、配置防火墙规则或部署终端管理策略的基础依据,务必确保名称拼写准确、区分大小写,并注意是否存在多个关联进程。
2、 接着,点击文件菜单中的运行新任务,在弹出的窗口中输入gpedit.msc,然后单击确定,即可启动组策略编辑器程序。
3、 在打开的组策略编辑器中,依次展开至系统节点,在右侧列表中定位不要运行指定的Windows应用程序,右键点击并选择编辑进行配置。
4、 此时会弹出禁止运行指定Windows程序设置窗口,先勾选已启用选项,再点击不允许的程序列表右侧的显示按钮。在随后出现的列表窗口中,点击添加,输入或浏览选择TIM.exe,确认后即可完成对该程序的禁用设置。
5、 上述通过组策略限制局域网通讯软件运行的方法虽具一定效果,但存在明显局限性。一方面,当前主流局域网通讯工具种类繁多,除TIM外,还包括QQ、飞秋、飞鸽传书、UC等,需逐个配置策略,操作繁琐且易遗漏;另一方面,具备基础计算机知识的用户可自行修改或还原组策略设置,导致管控措施形同虚设。因此,亟需一种更稳定、智能且易于管理的技术手段,实现对各类通讯软件的统一识别、实时拦截与权限分级控制。建议采用专业级终端安全管理系统,例如大势至电脑文件防泄密系统,该系统支持深度进程监控、软件白名单/黑名单机制及策略集中部署,可有效提升局域网通信行为的可控性与安全性,全面筑牢内部信息防护屏障。
6、 安装并启动大势至电脑文件防泄密系统后,按Alt+F2打开主界面,在操作系统管理区域勾选禁用局域网通信,再点击其右侧的添加/删除按钮即可完成设置。该操作可有效阻止设备通过局域网传输文件,增强本地数据安全防护能力。
7、 此时会弹出规则窗口,点击其中的添加按钮,在随后出现的添加程序界面中,手动选择需管理的局域网通信软件;也可启用捕捉功能,实时识别并锁定目标进程,从而高效完成该软件的添加与禁用设置。


