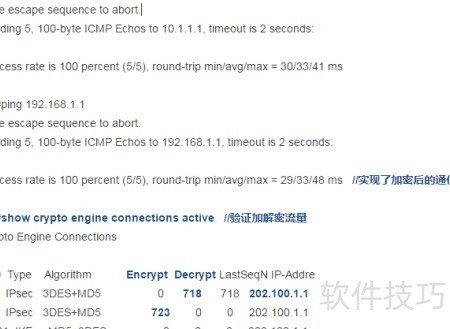
GRE隧道本身不具备数据加密能力,直接传输存在安全风险,因此需结合IPsec提供端到端加密保护。本文简要介绍如何在已建立的GRE隧道基础上配置IPsec安全策略,实现隧道流量的加密封装,同时概述GRE隧道的基本搭建步骤与关键配置要点。
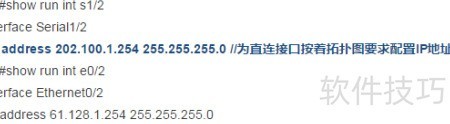
1、 第一步:参照实验拓扑图,为R3等设备的接口完成基础配置。
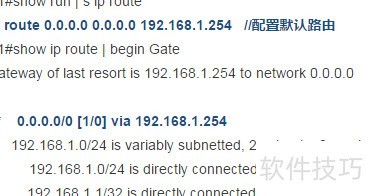
2、 第二步:为两台终端设备配置默认路由,指向网关R1。
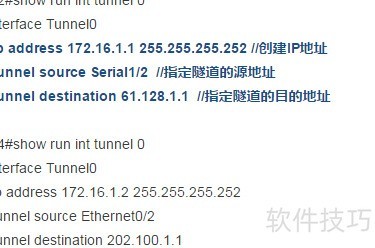
3、 第三步:在路由器R2和R4之间配置GRE隧道。
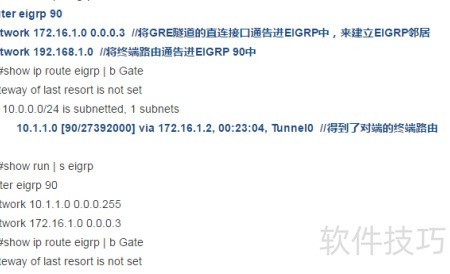
4、 第四步:在路由器R2和R4上配置EIGRP动态路由协议,实现双方自动学习并交换路由信息。
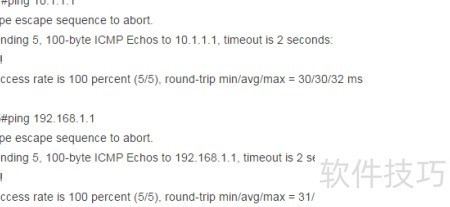
5、 第五步:测试通信
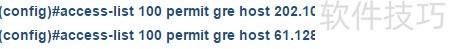
6、 第一步:配置GRE隧道的感兴趣流,明确需封装传输的路由及其源目IP地址。
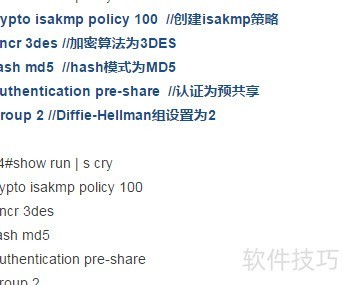
7、 第二步:配置IKE安全提议
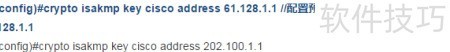
8、 第三步:设置预共享密钥
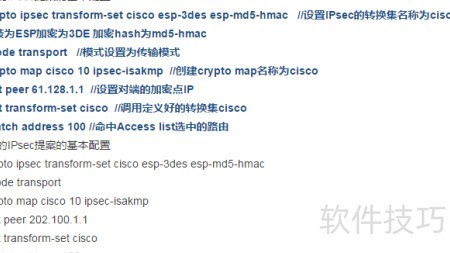
9、 第四步:配置IPSec安全提议
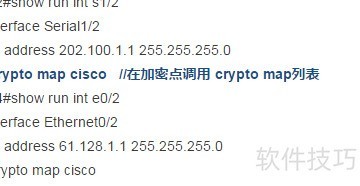
10、 第五步:调用加密点接口以应用crypto map。
11、 第六步:测试加密后路由的通信是否正常