

?
1、 网络故障排查中,Ping命令是最常用的连通性检测工具。然而,有时会出现单向互通的异常现象:例如,两台位于同一局域网内的计算机A与B,通过集线器(HUB)或交叉网线直连,测试时发现A能成功Ping通B,但B却无法Ping通A,提示请求超时或无响应。这种不对称连通性往往令人困惑。其成因可能涉及多方面因素,如防火墙策略配置差异、网卡驱动异常、IP地址冲突、ARP表错误、路由设置不当,或其中一台设备禁用了ICMP回显应答功能等。需结合具体环境逐项排查。
2、 要弄清其中原理,需深入了解Ping命令的具体工作流程。
3、
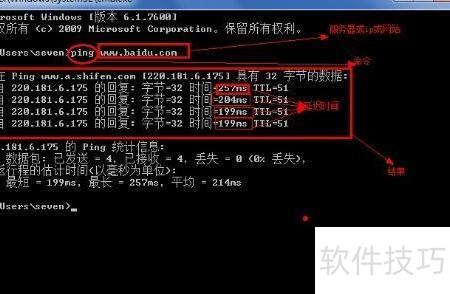
4、 假设主机A的IP地址为192.168.1.1,主机B为192.168.1.2,二者处于同一子网。当在主机A上执行ping 192.168.1.2命令时,系统首先通过ARP获取B的MAC地址,随后封装ICMP请求报文并发送;主机B收到后回应ICMP应答,A据此判断连通性,并显示往返时延等结果。
5、
6、 首先,Ping命令会生成一个标准格式的ICMP回显请求数据包。该数据包连同目标IP地址192.168.1.2一并提交给网络层的IP协议模块。IP协议以该地址为目标,以本机IP地址为源地址,并添加必要的头部字段(如协议类型、生存时间、校验和等),封装成一个IP数据包。随后,系统在本地ARP缓存表中查询目标IP对应的物理地址(即MAC地址);若未命中,则自动发起ARP请求获取。获得目标MAC地址后,IP层将数据包及该地址一同交付至数据链路层。数据链路层据此构建以太网帧:帧头中填入查得的目标MAC地址作为目的地址,本机网卡的MAC地址作为源地址,并加入帧校验序列等控制信息。最终,该帧依据CSMA/CD机制接入以太网介质,在物理线路上发送出去,完成一次网络层到数据链路层的完整封装与转发过程。
7、 主机B接收到数据帧后,首先核对目的MAC地址是否与自身物理地址一致:若匹配则接收,否则直接丢弃。接收后,解析帧结构,剥离出其中封装的IP数据包,并递交给本机IP层处理。IP层进一步校验首部信息,提取有效载荷后转交ICMP协议。ICMP完成解析后,立即生成对应的应答报文,并按相同路径机制封装为IP数据包,再经数据链路层封装成帧,最终发送回主机A。整个响应流程在结构、封装层级及传输机制上,均与主机A发起ICMP请求的过程完全一致。
8、 通过Ping的工作原理可知,当主机A收到主机B的响应报文,表明A与B之间的双向通信路径均畅通——即A到B及B到A的数据传输均无异常。然而现实中却常出现仅能单向Ping通的现象:A可成功Ping通B,但B却无法Ping通A。这种不对称连通性背后的原因究竟有哪些?
9、 已安装个人防火墙软件
10、 在共享网络环境中,通常只有作为服务器的主机安装个人防火墙软件,而普通客户机则大多未部署此类防护工具。绝大多数个人防火墙默认禁用对本机的ICMP Echo请求响应,即主动屏蔽来自外部的Ping探测包。具体而言,防火墙会直接丢弃入站的ICMP请求报文,但对本机发起的ICMP请求以及外界返回的ICMP应答报文则保持放行,不做拦截。因此,当从该服务器主动向其他设备发起Ping测试时,只要网络连通性良好,即可正常收到响应;反之,若从其他设备尝试Ping这台服务器,即便物理链路完全通畅、路由配置正确,也会因防火墙策略导致请求无法抵达或应答被阻断,最终显示请求超时或无响应的提示信息。
11、 多数单向Ping通问题均由防火墙策略引起。只需依据所用防火墙类型,合理调整其相关配置即可解决。


